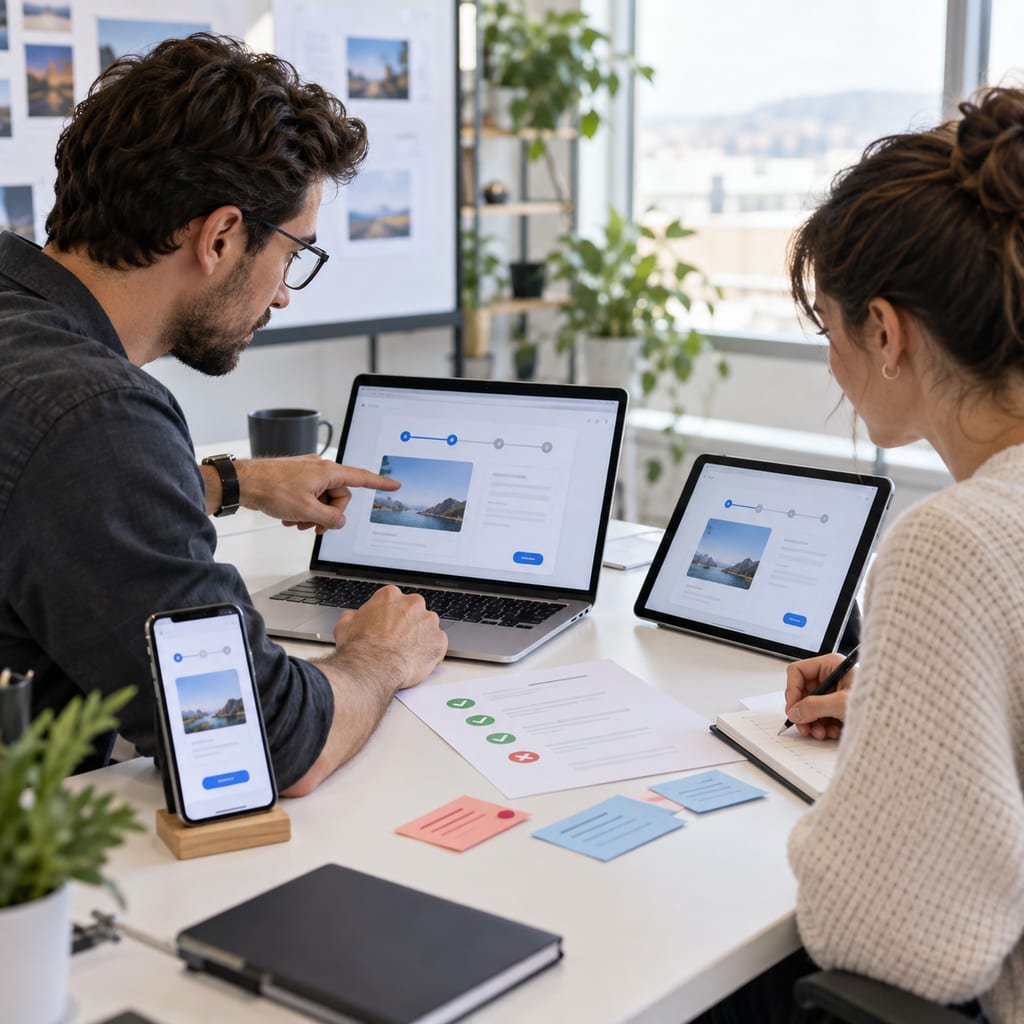
Bir yazılımın açılması ve temel ekranlarının çalışması, yayına hazır olduğu anlamına gelmez. Asıl soru; gerçek kullanıcıların kritik görevleri doğru verilerle, beklenen yetkilerle ve hata durumlarında güvenli biçimde tamamlayıp tamamlayamadığıdır. İyi bir yazılım test planı, geliştirme bittikten sonra yapılan genel bir kontrol listesi değildir. Riskleri, kabul ölçütlerini, test ortamını ve yayın kararını proje boyunca aynı çerçevede tutarak “çalışıyor” ifadesini doğrulanabilir bir sonuca dönüştürür.
1. Test kapsamını özellik listesinden değil, riskten çıkarın
Her ekranı aynı ayrıntıyla test etmeye çalışmak zaman kazandırmaz; kritik alanların yüzeysel kalmasına yol açabilir. Önce ürünün ana kullanıcı yolculuklarını ve başarısız olduklarında oluşturacakları etkiyi belirleyin. Oturum açma, ödeme, sipariş oluşturma, belge gönderme, veri dışa aktarma veya yetki değiştirme gibi akışlar; kullanım sıklığı, veri hassasiyeti, parasal etki ve geri alınabilirlik açısından farklı risk taşır. Test yoğunluğu bu risklere göre dağıtılmalıdır.
Bir risk tablosunda kullanıcı rolünü, başlangıç koşulunu, beklenen sonucu ve olası başarısızlığı birlikte yazın. “Profil sayfasını test et” yerine “müşteri güncel olmayan e-posta adresini değiştirip yeni adresle oturum açabilmeli” gibi görevler daha açık bir kapsam üretir. Nadir kullanılan fakat veri kaybına yol açabilecek bir işlem, sık kullanılan düşük etkili bir ayardan daha öncelikli olabilir. Planın amacı mümkün olan her kombinasyonu denemek değil, önemli belirsizlikleri kontrollü biçimde azaltmaktır.
- Ana kullanıcı rollerini ve her rolün kritik görevlerini listeleyin.
- Görevleri kullanım sıklığı, iş etkisi, veri riski ve geri alınabilirliğe göre değerlendirin.
- En yüksek riskli akışlar için normal, hatalı ve sınır durumlarını ayrı yazın.
2. Kabul kriterlerini test edilebilir cümlelere dönüştürün
“Ekran hızlı olmalı”, “form düzgün çalışmalı” veya “kullanımı kolay olmalı” gibi ifadeler iyi niyeti gösterir fakat ekiplerin aynı sonucu değerlendirmesini sağlamaz. Kabul kriteri; belirli bir başlangıç koşulu, kullanıcı eylemi ve gözlemlenebilir sonuç içermelidir. Örneğin “yetkili operasyon kullanıcısı, zorunlu alanları tamamladığında kaydı oluşturabilmeli ve yeni kayıt bekleyenler listesinde görünmeli” cümlesi hem geliştirme hem test için ortak bir ölçüt sağlar.
Olumsuz koşulları da kabul kriterlerine ekleyin. Zorunlu bilgi eksikken işlem yapılmaması, yetkisiz rolün alanı değiştirememesi, tekrarlanan tıklamanın iki kayıt üretmemesi ve dış servis yanıt vermediğinde kullanıcıya işlemin durumu hakkında açık bilgi verilmesi buna örnektir. Kriterler arayüzün nasıl çizileceğini gereksiz yere sabitlememeli; korunması gereken iş sonucunu anlatmalıdır. Böylece tasarım değişse bile kabul edilen davranış aynı kalır.
3. Test türlerini ürünün katmanlarına göre eşleştirin
Tek bir uçtan uca senaryo bütün hataları yakalayamaz. Küçük iş kuralları birim testleriyle, bileşenler arasındaki veri alışverişi entegrasyon testleriyle, kullanıcının tamamladığı kritik görevler ise uçtan uca testlerle doğrulanabilir. Arayüz, API, veri tabanı ve dış servisler farklı hızlarda değiştiği için her kontrolü en pahalı test katmanına taşımak bakım yükünü artırır. Hatanın en erken ve anlaşılır yakalanabildiği katmanı seçmek daha sürdürülebilirdir.
Kullanıcı kabul testi teknik testlerin tekrarı değildir. Ürünü kullanacak ekip, gerçek görevlerin iş kurallarına ve çalışma biçimine uygun olup olmadığını değerlendirir. Bu test için temsili roller, örnek kayıtlar ve tamamlanma ölçütleri hazırlanmalıdır. “Biraz deneyin” yaklaşımı, önemli durumların atlanmasına neden olur. Kabul oturumu sırasında bulunan her sorun da yazılım hatası olmayabilir; eksik gereksinim, belirsiz içerik veya değişmesi gereken operasyon kuralı ayrı kaydedilmelidir.
4. Test ortamını ve verisini gerçeğe yakın ama güvenli kurun
Boş bir test ortamında birkaç kusursuz kayıtla çalışan özellik, üretimdeki çeşitlilikle karşılaştığında bozulabilir. Uzun adlar, özel karakterler, eksik isteğe bağlı alanlar, yinelenen kayıtlar, farklı saat dilimleri, büyük dosyalar ve eski durumdaki veriler gerçek kullanımın parçasıdır. Test verisi bu çeşitliliği temsil etmeli; kolay, sınır ve hatalı örnekleri içermelidir. Ancak gerçek kişisel veya ticari verileri gereksiz yere kopyalamak yerine anonimleştirilmiş ya da yapay kayıtlar kullanılmalıdır.
Test ve üretim ortamlarının ayar farkları da görünür olmalıdır. Farklı API sürümü, eksik zamanlanmış görev, ayrı e-posta davranışı veya kullanılmayan yetki kontrolü test sonucunu yanıltabilir. Dış hizmetlerin test ortamı gerçek davranışı bütünüyle sunmuyorsa bu sınır kaydedilmeli ve yayından önce düşük riskli bir doğrulama planlanmalıdır. Test sırasında gönderilen bildirimlerin gerçek müşterilere ulaşmaması ve ödeme ya da dosya işlemlerinin üretim kayıtlarını değiştirmemesi temel bir güvenlik sınırıdır.
5. Cihaz, tarayıcı ve bağlantı koşullarını kullanım verisine göre seçin
Her işletim sistemi, ekran boyutu ve tarayıcı sürümünü aynı ölçüde desteklemek çoğu proje için gerçekçi değildir. Hedef kullanıcıların kullandığı cihazları, ürünün erişim kanalını ve kritik işlerin nerede tamamlandığını belirleyerek destek matrisi oluşturun. Masaüstünde yoğun tablo kullanan bir iç araçla, sahada telefondan fotoğraf yükleyen bir uygulama aynı test dağılımına ihtiyaç duymaz. Desteklenmeyen koşullar varsa bunlar kullanıcıya ve destek ekibine açıkça aktarılmalıdır.
Ağ koşulları da yalnızca performans konusu değildir. Form gönderilirken bağlantının kesilmesi, dosyanın yarıda kalması veya kullanıcının çevrimdışıyken işlem başlatması veri bütünlüğünü etkileyebilir. Yavaş ve kararsız bağlantıda yükleme durumu, tekrar deneme, iptal ve sonuç mesajları gözlemlenmelidir. Dokunma hedefleri, klavye kullanımı, odak sırası, ekran büyütme ve temel ekran okuyucu davranışı da kritik görevlerin farklı kullanıcılar tarafından tamamlanabilmesi için test kapsamına alınmalıdır.
6. Hata önemini ve düzeltme önceliğini birbirinden ayırın
Bir hatanın teknik etkisi ile ne zaman düzeltileceği aynı şey değildir. Veri kaybı veya yetkisiz erişim doğuran sorun yüksek öneme sahiptir; nadir kullanılan bir akışta ortaya çıksa bile yayını durdurabilir. Buna karşılık ana sayfadaki görünür bir yazım hatası düşük teknik öneme sahip olsa da marka etkisi nedeniyle hızlıca ele alınabilir. Önem derecesini sistem ve kullanıcı etkisiyle, önceliği ise yayın hedefi, geçici çözüm ve iş ihtiyacıyla belirlemek daha açık kararlar sağlar.
Hata kaydında yeniden üretme adımları, beklenen ve gerçekleşen sonuç, kullanılan ortam, ilgili rol ve mümkünse destekleyici görüntü veya kayıt bulunmalıdır. “Çalışmıyor” ifadesi geliştiricinin sorunu bulmasını zorlaştırır. Aynı hatanın farklı kişilerce tekrar açılmasını önlemek için benzer kayıtlar ilişkilendirilebilir. Düzeltme sonrasında yalnızca bildirilen adım değil, değişikliğin etkileyebileceği yakın akışlar da kontrol edilmelidir. Böylece bir sorun kapanırken başka bir davranışın sessizce bozulması önlenir.
7. Regresyon paketini değişikliklerle birlikte yaşatın
Regresyon testi, daha önce çalışan özelliklerin yeni değişiklikten sonra bozulmadığını kontrol eder. Her sürümde bütün ürünü baştan sona elle denemek büyüyen sistemlerde sürdürülemez. Bunun yerine oturum açma, temel kayıt işlemleri, kritik entegrasyonlar ve gelir ya da operasyon açısından önemli akışlardan oluşan çekirdek bir paket hazırlayın. Değişikliğin dokunduğu alanlara göre bu pakete hedefli kontroller ekleyin ve üretimde bulunan önemli hataları tekrar senaryosu olarak saklayın.
Otomasyon, sık tekrarlanan ve sonucu net olan kontrollerde değerlidir; her testi otomatikleştirmek hedef olmamalıdır. Sürekli değişen görsel ayrıntılar veya insan değerlendirmesi isteyen kullanılabilirlik sorunları elle incelemeye daha uygun olabilir. Otomatik testlerin çalıştığı ama kimsenin başarısız sonuçları takip etmediği bir düzen güven üretmez. Testlerin sahibi, ne zaman çalışacağı, hatalı sonuçların nasıl ayrılacağı ve güncelliğini yitiren senaryoların ne zaman kaldırılacağı belirlenmelidir.
8. Yayın kararını ve yayın sonrası doğrulamayı önceden tanımlayın
Yayın günü hangi hataların kabul edilebilir olduğu tartışılmaya başlanırsa karar baskı altında verilir. Kritik akışların geçmesi, açık hataların belirlenen sınırın altında olması, veri taşıma ve geri dönüş adımlarının doğrulanması, izleme ve destek sahiplerinin hazır bulunması gibi çıkış ölçütlerini planın başında belirleyin. Bilinen bir sorunla yayın yapılacaksa etkisi, geçici çözümü, sorumlusu ve düzeltme hedefi görünür olmalıdır. Sessizce kabul edilen risk, test planını anlamsızlaştırır.
Test üretime geçişle bitmez. Yayından hemen sonra ana kullanıcı yolculukları, gerçek ortam bağlantıları, arka plan görevleri ve hata sinyalleri kısa bir kontrolle doğrulanmalıdır. Sorun büyürse hangi koşulda geri dönüleceği veya özelliğin kapatılacağı önceden bilinmelidir. İlk kullanım verileri ve destek talepleri, testte temsil edilmeyen durumları gösterir. Bu öğrenmeleri yeni kabul kriterlerine ve regresyon senaryolarına eklemek, kaliteyi tek seferlik kontrol olmaktan çıkarıp ürünün sürekli gelişen bir özelliğine dönüştürür.
Sık sorulanlar
Konuyla ilgili kısa yanıtlar
Yazılım test planını kim hazırlamalı?
Plan tek bir kişinin belgesi olmamalıdır. Ürün sahibi iş risklerini ve kabul ölçütlerini, geliştirici teknik katmanları, test sorumlusu senaryoları ve ortamı, gerçek kullanıcı temsilcileri ise iş akışının uygunluğunu birlikte netleştirmelidir.
Kullanıcı kabul testi ne zaman yapılmalı?
Ana akışlar kararlı ve teknik engeller giderilmişken, üretime geçmeden önce yapılmalıdır. Ancak kullanıcı temsilcilerini yalnızca son aşamada davet etmek yerine prototip ve erken sürümlerde geri bildirim almak, yanlış iş kuralını daha erken ortaya çıkarır.
Bütün testler otomatikleştirilmeli mi?
Hayır. Sık tekrarlanan, sonucu açık ve kritik kontroller otomasyona uygundur. Keşif, kullanılabilirlik, yeni davranışların değerlendirilmesi ve hızla değişen alanlar insan incelemesi isteyebilir. Otomasyon kararı bakım maliyeti ve sağladığı güvenle birlikte verilmelidir.